

Bij een netwerkmodernisering hoef je niet alles te vervangen. Veel bestaande netwerkapparatuur kun je behouden, mits die nog voldoet aan actuele prestatie- en beveiligingseisen. De sleutel is een eerlijke beoordeling per apparaatcategorie, gebaseerd op technische staat, ondersteuningsstatus en het risico dat legacy hardware met zich meebrengt. De vragen hieronder helpen je die afweging gestructureerd te maken.
Welke criteria bepalen of apparatuur nog geschikt is?
Netwerkapparatuur is nog geschikt voor hergebruik als die actief wordt ondersteund door de fabrikant, voldoet aan de bandbreedte- en latency-eisen van je huidige en geplande workloads, en geen bekende beveiligingslekken heeft die niet meer worden gepatcht. Apparatuur die aan alle drie de criteria voldoet, is een serieuze kandidaat om te behouden bij een netwerkinfrastructuur-upgrade.
In de praktijk beoordeel je apparatuur op vier assen:
- Ondersteuningsstatus: Heeft de fabrikant de hardware nog in actieve support? Zodra een product End of Support (EoS) of End of Life (EoL) bereikt, stopt de stroom van beveiligingsupdates en firmware-patches.
- Prestaties: Kan het apparaat de huidige en verwachte netwerklast aan, inclusief hogere doorvoersnelheden en lagere latency-eisen door cloudtoepassingen en videoconferencing?
- Compatibiliteit: Werkt de hardware samen met nieuwere protocollen, beheerplatformen en beveiligingsstandaarden die je wilt invoeren?
- Fysieke staat: Hoe oud is het apparaat, en zijn er signalen van slijtage zoals verhoogde foutmeldingen of thermische problemen?
Apparatuur die op één of meer van deze assen tekortschiet, is een risico voor de stabiliteit en veiligheid van je netwerk, ook als die op dit moment nog functioneert.
Welke netwerkapparatuur is het vaakst herbruikbaar?
Passieve componenten en managed switches zijn het vaakst geschikt om te behouden bij een netwerkmodernisering. Actieve apparatuur zoals core routers en firewalls wordt vaker vervangen, omdat die direct impact heeft op prestaties en beveiliging. De categorie bepaalt grotendeels hoe lang hardware meegaat.
Een overzicht per categorie:
- Passieve glasvezelinfrastructuur (kabels, patchpanelen, connectoren): Gaat decennia mee en hoeft zelden vervangen te worden, tenzij de capaciteit onvoldoende is.
- Access switches: Zijn vaak herbruikbaar als ze PoE en de benodigde poortsnelheden ondersteunen en nog in fabrikantondersteuning vallen.
- Distribution switches: Afhankelijk van de leeftijd en of ze de gewenste segmentatie en VLAN-functionaliteit aankunnen.
- Core switches en routers: Worden vaker vervangen, omdat verouderde hardware hier een knelpunt vormt voor het hele netwerk.
- Firewalls en beveiligingsapparatuur: Hebben een kortere levenscyclus door de snelle ontwikkeling van dreigingen en de noodzaak van actuele firmware.
- SFP-modules en mediaconverters: Zijn relatief goedkoop en eenvoudig te vervangen, maar hoeven pas vervangen te worden als ze defect raken of de gewenste snelheid niet ondersteunen.
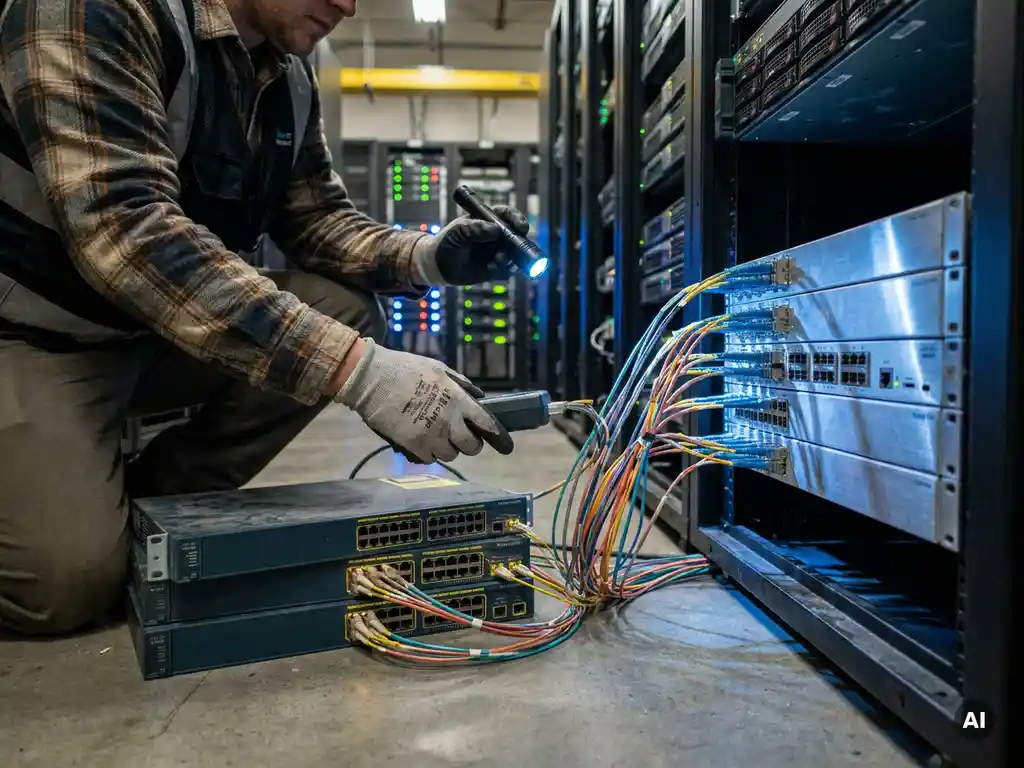
Bij het beoordelen van optische netwerkcomponenten is het goed om onderscheid te maken tussen de passieve glasvezellaag, die zelden een bottleneck is, en de actieve componenten die de capaciteit bepalen.
Hoe beoordeel je de veiligheidsrisico’s van bestaande apparatuur?
De veiligheidsrisico’s van bestaande netwerkapparatuur beoordeel je door te controleren of de firmware nog actief wordt bijgehouden, of er bekende kwetsbaarheden (CVE’s) zijn zonder beschikbare patch, en of de authenticatie- en encryptiestandaarden nog voldoen aan actuele eisen. Apparatuur zonder actieve beveiligingsupdates vormt een direct risico, ongeacht hoe goed die nog functioneert.
Concrete stappen voor een veiligheidsbeoordeling:
- Controleer de EoS/EoL-datum bij de fabrikant en ga na of de huidige firmware nog wordt ondersteund.
- Zoek in publieke kwetsbaarheidsdatabases op bekende CVE’s voor het specifieke model en de firmwareversie.
- Beoordeel de authenticatiemogelijkheden: ondersteunt het apparaat nog moderne standaarden zoals MACsec, RADIUS of TACACS+?
- Controleer of beheerverkeer versleuteld kan worden (SSH, HTTPS) en of onveilige protocollen zoals Telnet of HTTP uitgeschakeld zijn.
- Beoordeel of het apparaat zichtbaar en beheerbaar is vanuit je huidige monitoring- en beheerplatform.
Voor apparatuur die kritieke verbindingen beveiligt, is het zinvol om ook te kijken naar aanvullende bescherming van gevoelige gegevens op netwerkniveau, zodat verouderde hardware niet de zwakste schakel wordt in je beveiligingsketen.
Wanneer is een gefaseerde vervanging beter dan een volledige migratie?
Een gefaseerde vervanging is beter dan een volledige migratie wanneer de operationele continuïteit kritiek is, het budget gespreid moet worden, of wanneer niet alle apparatuur tegelijk het einde van zijn levenscyclus bereikt. Een big-bangmigratie is alleen verstandig als de bestaande infrastructuur zo verouderd is dat die een voortdurend beveiligings- of prestatierisico vormt.
Gefaseerde vervanging heeft duidelijke voordelen:
- Je beperkt de impact op bedrijfsprocessen door vervanging buiten piekuren of per netwerksegment te plannen.
- Je spreidt investeringen over meerdere budgetjaren zonder de algehele modernisering uit te stellen.
- Je kunt nieuwe en bestaande apparatuur parallel laten draaien en problemen isoleren voordat je verder gaat.
Een volledige migratie is de betere keuze als legacy netwerkapparatuur zo verouderd is dat die de integratie van nieuwe systemen blokkeert, of als de beveiligingsrisico’s te groot zijn om te accepteren tijdens een gefaseerde aanpak. In sectoren met strenge compliance-eisen, zoals zorg of kritieke infrastructuur, kan een volledige vervanging ook noodzakelijk zijn om aan regelgeving te voldoen.
Wat kost het om verouderde apparatuur te blijven gebruiken?
Verouderde netwerkapparatuur in gebruik houden brengt kosten met zich mee die niet altijd direct zichtbaar zijn: hogere kans op uitval, stijgende onderhoudskosten, beperkte schaalbaarheid en toenemende beveiligingsrisico’s. Deze indirecte kosten overstijgen op termijn vaak de besparing op investeringen in nieuwe hardware.
De voornaamste kostenposten van legacy netwerkapparatuur zijn:
- Uitvalrisico: Oudere hardware heeft een hogere kans op defecten. Downtime in bedrijfskritische omgevingen heeft directe financiële gevolgen.
- Onderhoud en reserveonderdelen: Naarmate apparatuur ouder wordt, worden vervangende onderdelen schaarser en duurder. Soms is onderhoud door een derde partij de enige optie, wat de kosten verder opdrijft.
- Energieverbruik: Oudere apparatuur is doorgaans minder energiezuinig dan moderne alternatieven, wat leidt tot hogere stroomkosten.
- Beveiligingsincidenten: Een succesvolle aanval via een ongepatchte kwetsbaarheid kan leiden tot dataverlies, reputatieschade en boetes bij niet-naleving van privacywetgeving.
- Beheerlast: Verouderde systemen vragen meer handmatige interventie en zijn moeilijker te integreren met moderne beheerplatformen, wat de productiviteit van je IT-team drukt.
De echte vraag is niet wat nieuwe apparatuur kost, maar wat het kost als je niet investeert. Realtime netwerkbewaking kan helpen om de risico’s van bestaande infrastructuur beter inzichtelijk te maken voordat je een vervangingsbeslissing neemt.
Hoe maak je een inventarisatie van je huidige netwerkinfrastructuur?
Een inventarisatie van je netwerkinfrastructuur maak je door alle actieve en passieve componenten in kaart te brengen, inclusief locatie, model, firmwareversie, leeftijd en ondersteuningsstatus. Dit geeft je de feitelijke basis om per apparaat een gefundeerde beslissing te nemen over behoud, upgrade of vervanging.
Een gestructureerde aanpak werkt als volgt:
- Automatische discovery: Gebruik een netwerkbeheertool om alle verbonden apparaten automatisch te detecteren en te catalogiseren. Dit geeft een actueel overzicht zonder handmatig rondlopen.
- Gegevens verzamelen per apparaat: Leg per component vast: merk, model, serienummer, firmwareversie, installatiedatum en locatie in het netwerk.
- EoL/EoS-status controleren: Vergelijk de gevonden apparatuur met de officiële EoL/EoS-lijsten van de fabrikanten. Dit bepaalt welke hardware op korte termijn aandacht vereist.
- Prestaties en capaciteit beoordelen: Kijk naar poortbezetting, doorvoer en foutlogs om knelpunten te identificeren.
- Beveiligingsstatus vaststellen: Controleer of firmware up-to-date is en of er bekende kwetsbaarheden zijn voor de geïnventariseerde modellen.
- Prioriteiten stellen: Categoriseer apparatuur in “behouden”, “upgraden” en “vervangen” op basis van de verzamelde data.
Een goede inventarisatie is geen eenmalige exercitie. Zorg dat je netwerkdocumentatie actueel blijft, zodat je bij toekomstige moderniseringsbesluiten altijd beschikt over betrouwbare basisinformatie. Als je hierbij ondersteuning wilt, helpen we je graag om deze analyse gestructureerd aan te pakken, van het eerste overzicht tot een concreet vervangingsplan voor je netwerkinfrastructuur.
Klaar voor de volgende stap?
Bekijk onze oplossingen of neem direct contact op met een van onze experts.