


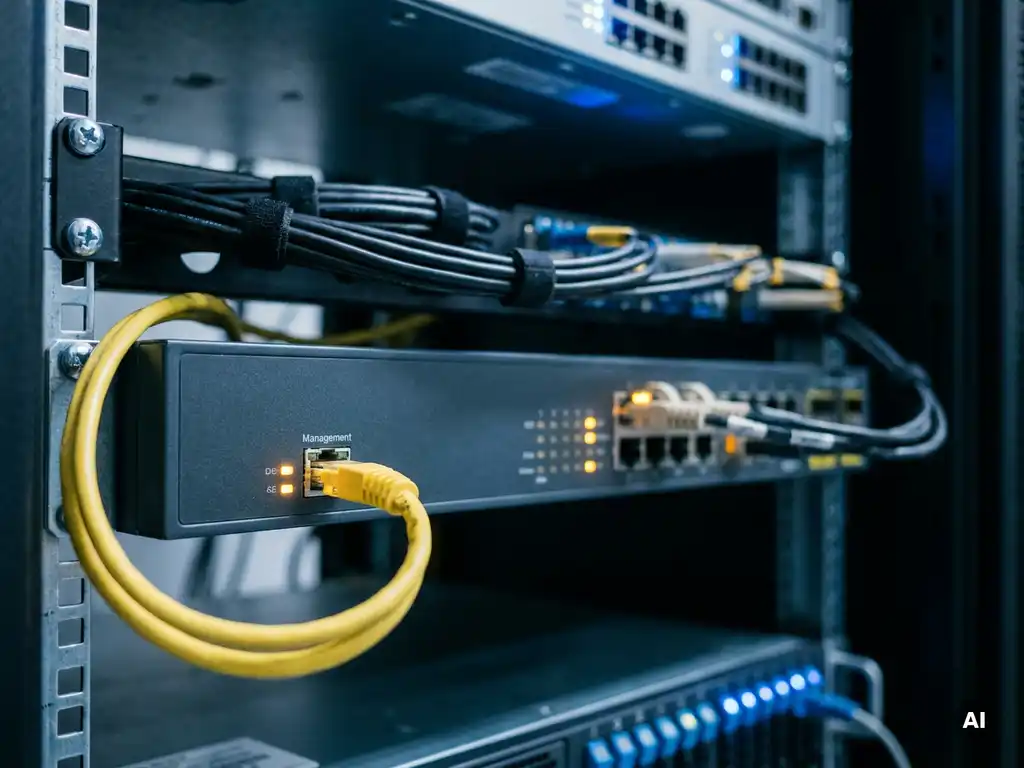
Bedrijfskritische netwerkapparatuur zoals core switches, routers, firewalls en servers moet je bij voorkeur altijd via een apart managementnetwerk beheren. Dit geldt in het bijzonder voor apparatuur in productieomgevingen waar beschikbaarheid en veiligheid centraal staan. In dit artikel beantwoorden we de meest gestelde vragen over managementnetwerken, zodat jij een weloverwogen keuze kunt maken voor jouw infrastructuur.
Wat is het verschil tussen in-band en out-of-band management?
In-band management betekent dat je netwerkapparatuur beheert via hetzelfde netwerk waarover ook het productieverkeer loopt. Out-of-band management (OoBM) gebruikt een volledig gescheiden beheernetwerk, zodat toegang tot apparatuur altijd mogelijk blijft, ook als het productiedatanetwerk uitvalt of gecompromitteerd is.
Het verschil is in de praktijk groot. Bij in-band management is je beheertoegang afhankelijk van de beschikbaarheid van het productienetwerk. Als een switch misconfigureerd raakt, een link wegvalt of een aanval het netwerk verstoort, verlies je ook de toegang tot de apparatuur die je juist wilt herstellen. Dat is precies het moment waarop je de controle het hardst nodig hebt.
Bij out-of-band management is het beheerkanaal volledig losgekoppeld van het productienetwerk. Je behoudt toegang via een dedicated beheerinterface of een apart fysiek netwerk, ongeacht wat er in de productieomgeving gebeurt. Dit maakt OoBM de standaard voor professionele en kritieke omgevingen.
Welke netwerkapparatuur heeft een apart managementnetwerk nodig?
Apparatuur die een apart managementnetwerk nodig heeft, is core switches, distributieswitches, routers, firewalls, servers en stroombeheerapparatuur zoals PDU’s en UPS-systemen. Dit zijn de componenten waarvan de beschikbaarheid en integriteit direct bepalend zijn voor de werking van je gehele infrastructuur.
Concreet gaat het om de volgende categorieën:
- Core- en distributieswitches: de ruggengraat van je netwerk. Als je hier de toegang verliest, ligt het beheer van alles wat eronder hangt stil.
- Routers en WAN-apparatuur: verbindingen met het internet of andere locaties. Bij uitval of misconfiguratie wil je altijd een alternatief beheerpad hebben.
- Firewalls en securityapparatuur: een firewall die je niet meer kunt bereiken na een beleidswijziging is een serieus operationeel risico.
- Servers en hypervisors: zeker in gevirtualiseerde omgevingen is out-of-band toegang via een dedicated managementinterface essentieel.
- Stroombeheerapparatuur: PDU’s en UPS-systemen op afstand kunnen herstarten of uitschakelen vereist een betrouwbaar, onafhankelijk beheerpad.
Voor organisaties in sectoren als gezondheidszorg, transport of kritieke infrastructuur is een apart managementnetwerk geen luxe maar een vereiste. Uitval van beheertoegang op het verkeerde moment kan directe operationele of veiligheidsconsequenties hebben.
Wanneer is een apart managementnetwerk niet strikt noodzakelijk?
Een apart managementnetwerk is minder kritisch voor kleinschalige, niet-kritieke omgevingen met weinig apparatuur, lage beschikbaarheidseisen en geen gevoelige data. Denk aan een klein kantoornetwerk met een handvol toegangsswitches en een eenvoudige router, waarbij downtime acceptabel is en beveiliging geen prioritaire eis.
In zulke situaties volstaat in-band management vaak, mits je aanvullende maatregelen neemt. Denk aan het gebruik van een apart beheer-VLAN, sterke authenticatie en versleuteld verkeer via SSH. Dit biedt een basisniveau van scheiding zonder de complexiteit van een volledig apart fysiek netwerk.
Zodra de omgeving groeit, gevoelige data verwerkt wordt of beschikbaarheidseisen toenemen, verschuift de balans snel. Een apart beheernetwerk wordt dan al snel de verstandigste keuze, zowel vanuit operationeel als vanuit beveiligingsperspectief.
Hoe richt je een managementnetwerk technisch in?
Een managementnetwerk richt je in door een logisch of fysiek gescheiden beheerpad te creëren dat uitsluitend toegankelijk is voor geautoriseerde beheersystemen en beheerders. De kern bestaat uit een dedicated beheer-VLAN of een apart fysiek netwerk, gecombineerd met strikte toegangscontrole en versleuteling.
Een solide inrichting volgt deze stappen:
- Kies tussen logische en fysieke scheiding: een apart beheer-VLAN is de meest gangbare aanpak. In zeer kritieke omgevingen kies je voor volledig fysiek gescheiden bekabeling en switches.
- Configureer dedicated managementinterfaces: de meeste professionele netwerkapparatuur heeft een aparte managementpoort. Gebruik deze en koppel hem aan het beheernetwerk.
- Beperk toegang strikt: alleen beheersystemen en beheerders mogen communiceren met het managementnetwerk. Gebruik access control lists (ACL’s) en firewallregels om dit af te dwingen.
- Versleutel alle beheercommunicatie: SSH voor CLI-toegang, HTTPS voor webinterfaces. Onversleuteld beheerverkeer is onacceptabel in professionele omgevingen. Meer informatie over encryptie-oplossingen helpt je hierbij de juiste keuzes te maken.
- Implementeer centrale monitoring: gebruik een Network Management System (NMS) dat via het beheernetwerk alle apparatuur bewaakt. Zo heb je altijd inzicht in de status van je infrastructuur.
Voor omgevingen met meerdere locaties is beveiligde toegang op afstand een logische aanvulling. Zo bereik je ook remote apparatuur via een betrouwbaar en gecontroleerd beheerpad, zonder afhankelijk te zijn van het reguliere WAN-verkeer.
Wat zijn de risico’s van beheer via het productiedatanetwerk?
De belangrijkste risico’s van in-band netwerkbeheer zijn verlies van beheertoegang bij netwerkstoringen, verhoogde aanvalsoppervlakte voor kwaadwillenden en de mogelijkheid dat beheerverkeer wordt afgeluisterd of gemanipuleerd. In productieomgevingen met hoge beschikbaarheidseisen maakt dit in-band management een serieuze kwetsbaarheid.
Concreet zijn dit de risico’s die je loopt:
- Verlies van toegang bij uitval: als het productienetwerk uitvalt door een fout, aanval of misconfiguratie, verlies je precies op dat moment de toegang die je nodig hebt om het probleem op te lossen.
- Groter aanvalsoppervlak: beheerverkeer dat door het productienetwerk loopt, is blootgesteld aan alle apparaten en systemen op dat netwerk. Een gecompromitteerd systeem kan beheerverkeer onderscheppen of manipuleren.
- Privilege escalation: als een aanvaller toegang krijgt tot het productienetwerk, kan hij in een in-band scenario ook proberen beheersessies te kapen of beheersystemen te bereiken.
- Beperkte zichtbaarheid bij incidenten: bij een beveiligingsincident wil je het productienetwerk kunnen isoleren zonder je beheertoegang te verliezen. Dat is onmogelijk als beide over hetzelfde netwerk lopen.
Een apart managementnetwerk elimineert deze risico’s grotendeels. In combinatie met monitoring en netwerkbeheer op laag 1 en 2 heb je niet alleen een veilig beheerpad, maar ook de zichtbaarheid om problemen vroegtijdig te signaleren. Wil je weten welke security-oplossingen passen bij jouw infrastructuur? We helpen je graag de juiste keuzes te maken.
